
Lợi dụng tâm lý nhận quà dịp Trung thu, các đối tượng có thể gửi bưu phẩm kèm mã QR, dẫn người dùng tới những đường link giả mạo nhằm đánh cắp thông tin, chiếm đoạt tài sản.
Một hộp bánh Trung thu, voucher hay món quà tri ân bất ngờ được gửi tới tận nhà thường dễ khiến người nhận mất cảnh giác. Đằng sau món quà tưởng như vô hại ấy, mã QR kèm theo có thể là bước đầu dẫn người dùng vào một kịch bản lừa đảo.
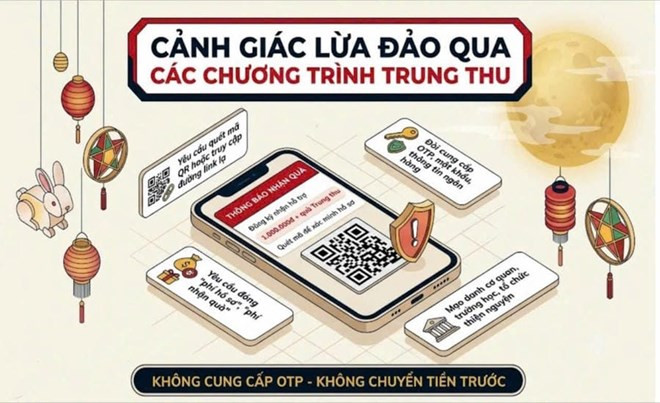
Thủ đoạn lừa đảo này vừa được Bộ Công an cảnh báo, cụ thể, các đối tượng có thể sử dụng thông tin cá nhân bị lộ lọt để gửi bưu phẩm đến tận nhà. Bên ngoài bưu phẩm thường ghi những nội dung như “quà tri ân khách hàng thân thiết”, “quà Trung thu”, đồng thời sử dụng hình ảnh, logo của các thương hiệu hoặc sàn thương mại điện tử nhằm tạo lòng tin.
Bên trong hộp quà hoặc giấy hướng dẫn có thể xuất hiện mã QR kèm những lời mời như “quét mã để xác thực nhận quà”, “nhận voucher”, “nhận tiền lì xì”... Nếu làm theo, người nhận có thể bị dẫn tới website giả mạo có giao diện giống ngân hàng hoặc sàn thương mại điện tử.
Tại đây, người dùng có thể được yêu cầu nhập thông tin căn cước công dân, tên đăng nhập, mật khẩu, mã OTP. Một kịch bản khác là yêu cầu tải ứng dụng không rõ nguồn gốc để “kích hoạt quà tặng”. Việc cài đặt ứng dụng chứa mã độc có thể làm lộ thông tin cá nhân, thông tin tài khoản, thậm chí tạo điều kiện để đối tượng chiếm quyền kiểm soát thiết bị từ xa.
Chưa dừng lại ở đó, đối tượng có thể yêu cầu người nhận chuyển trước một khoản tiền với lý do “phí vận chuyển”, “phí kích hoạt” hoặc “phí nhận quà”, sau đó cắt đứt liên lạc.
Điểm khiến thủ đoạn này dễ đánh lừa người nhận nằm ở chính cách tiếp cận. Thay vì một tin nhắn lạ yêu cầu chuyển tiền, người dân có thể nhận được một món quà thật, có bao bì, tên thương hiệu, thậm chí được giao tới đúng tên, đúng địa chỉ. Mã QR vì thế dễ được xem như một phần bình thường của chương trình chăm sóc khách hàng.
Nhưng bao bì đẹp, logo quen thuộc hay thông tin người nhận chính xác không đồng nghĩa bưu phẩm thực sự được gửi từ doanh nghiệp có tên trên món quà.
Bộ Công an khuyến cáo người dân không quét mã QR trên bưu phẩm, tờ rơi hoặc giấy hướng dẫn không rõ nguồn gốc; không tin tưởng hoàn toàn vào bao bì, logo doanh nghiệp mà cần liên hệ trực tiếp qua kênh chính thức để xác minh.
Người dân tuyệt đối không cung cấp mã OTP, mật khẩu Internet Banking; không tải các tệp ứng dụng đuôi .apk ngoài kho ứng dụng chính thức. Trường hợp đã trót quét mã hoặc nhập thông tin, cần nhanh chóng liên hệ ngân hàng để thực hiện các biện pháp bảo vệ tài khoản, đồng thời lưu giữ bưu phẩm, tin nhắn, mã QR và lịch sử giao dịch để trình báo cơ quan công an.
Theo ông Võ Đỗ Thắng - Giám đốc Trung tâm Tư vấn và Đào tạo an ninh mạng ATHENA, việc thanh toán bằng mã QR hiện nay rất thuận lợi, phổ biến nên cũng có thể bị các đối tượng xấu lợi dụng vào mục đích lừa đảo.
Theo ông Thắng, thanh toán bằng mã QR đã trở thành thói quen của nhiều người. Chính vì sự quen thuộc đó, các đối tượng lừa đảo có thể biến những đường link chứa mã độc thành mã QR rồi gửi qua Zalo, mạng xã hội... khiến người dùng dễ tin tưởng và tương tác hơn.
“Đó chính là lỗ hổng mà kẻ lừa đảo lợi dụng để cài mã độc, những phần mềm đánh cắp dữ liệu vào máy của nạn nhân”, ông Võ Đỗ Thắng cảnh báo.
Chuyên gia này khuyến cáo người dân cần chủ động trang bị kiến thức về an ninh mạng để cẩn trọng hơn trước những chiêu thức ngày càng tinh vi, từ đó có thể tự nhận diện và phòng tránh các rủi ro trên không gian mạng.
Theo ông Thắng, sự thuận tiện của mã QR không phải là vấn đề, điều quan trọng nằm ở cách người dùng tương tác với những mã không rõ nguồn gốc. Khi nhận được một mã QR qua mạng xã hội hoặc đi kèm bưu phẩm, quà tặng bất ngờ, người dùng cần thận trọng trước khi quét và đặc biệt không vội làm theo những yêu cầu tiếp theo nếu chưa xác minh được nguồn gửi.
Bởi chỉ một thao tác được thực hiện theo thói quen, nếu dẫn tới đường link độc hại và người dùng tiếp tục cung cấp thông tin hoặc cài đặt phần mềm theo hướng dẫn, có thể mở đường cho đối tượng đánh cắp dữ liệu, tài khoản và gây thiệt hại về tài sản.
