Trong kỷ nguyên số hóa, dữ liệu được nhìn nhận như là tài sản cốt lõi của doanh nghiệp. Thế nhưng, ranh giới giữa tài sản sinh lời và khoản nợ pháp lý khổng lồ trở nên mong manh hơn bao giờ hết khi hành lang pháp lý ngày càng siết chặt.
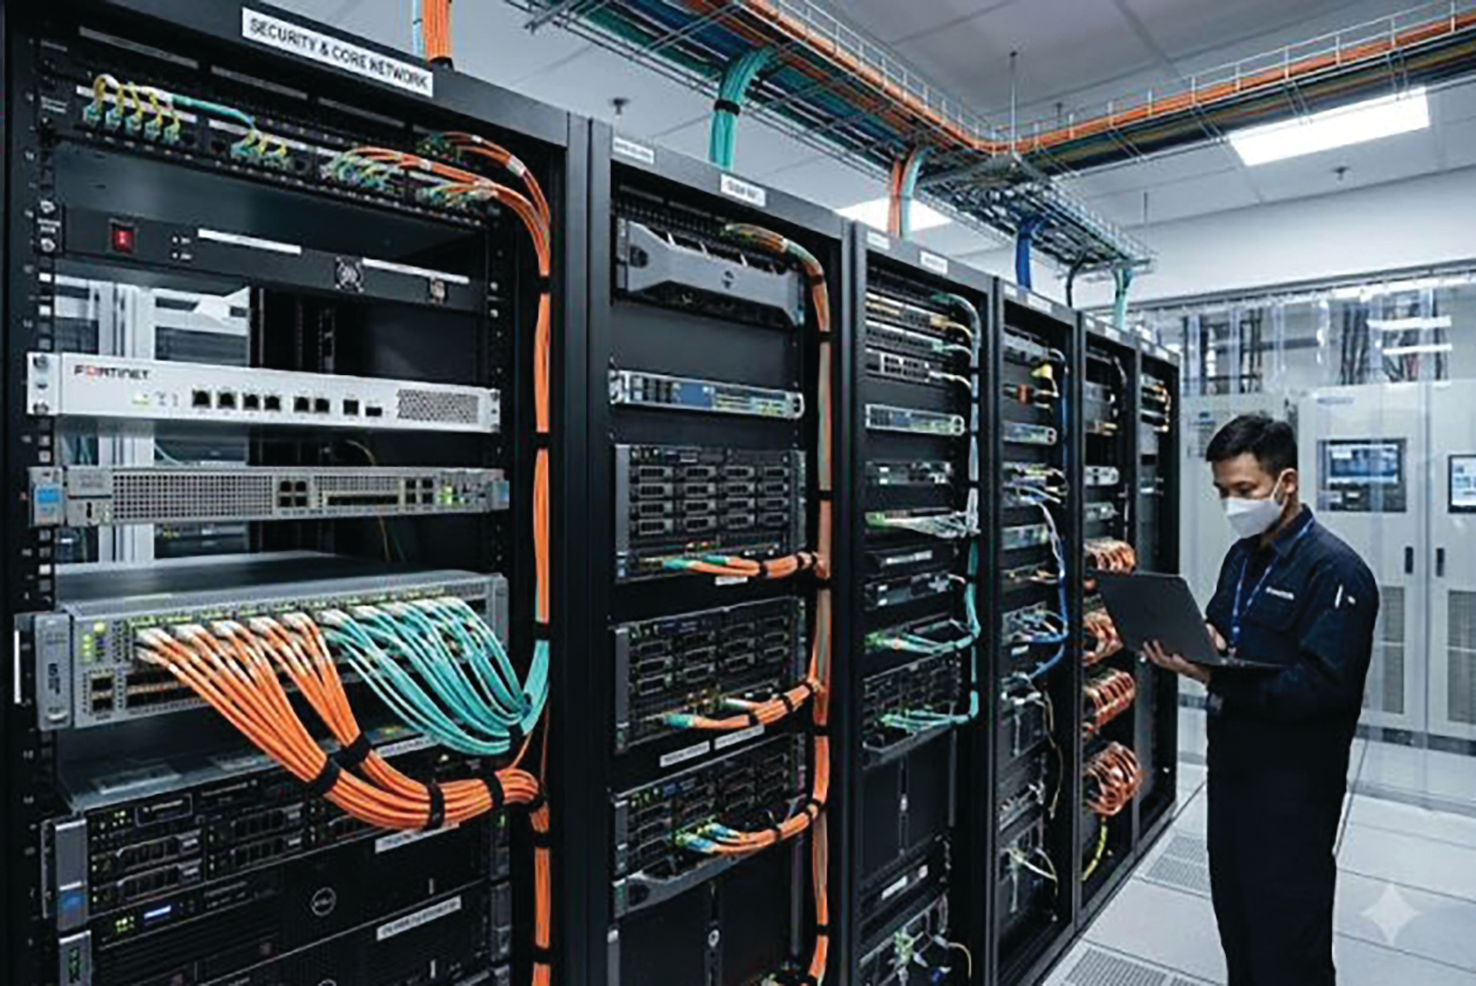
Số liệu từ Hiệp hội An ninh mạng quốc gia (NCA) cho thấy áp lực an ninh mạng đối với cộng đồng doanh nghiệp là vô cùng lớn với hàng trăm nghìn vụ tấn công ghi nhận mỗi năm và hàng chục triệu tài khoản lộ lọt. Những sự cố này gây gián đoạn dòng tiền, thiệt hại vận hành và đẩy doanh nghiệp vào vòng xoáy pháp lý phức tạp.
Các quy định mới trong Luật An ninh mạng số 116/2025/QH15 cùng hệ thống nghị định hướng dẫn đã thiết lập khung tiêu chuẩn khắt khe về bảo vệ hệ thống thông tin và dữ liệu cá nhân. Mức phạt đối với vi phạm dữ liệu cá nhân nay không chỉ dừng lại ở các hình phạt hành chính thông thường mà có thể lên tới 3 tỷ đồng, trong đó hành vi chuyển dữ liệu xuyên biên giới trái phép chịu mức phạt lên đến 5% doanh thu năm trước liền kề, còn hoạt động mua bán dữ liệu có thể bị phạt gấp mười lần khoản thu bất hợp pháp. Bên cạnh đó, hình phạt bổ sung như đình chỉ hoạt động hay tước giấy phép đủ sức đặt dấu chấm hết cho sự tồn tại của một doanh nghiệp.
Nhìn ra thế giới, xu hướng siết chặt quản lý dữ liệu không phải là ngoại lệ mà đã trở thành tiêu chuẩn toàn cầu nhằm bảo vệ quyền riêng tư của công dân. Tại Liên minh Châu Âu (EU), Quy định chung về bảo vệ dữ liệu (GDPR) áp dụng mức phạt lên tới 4% doanh thu toàn cầu hằng năm đối với các vi phạm nghiêm trọng. Tương tự, Đạo luật Bảo vệ Dữ liệu Cá nhân của Singapore (PDPA) trao cho cơ quan quản lý quyền áp dụng các hình phạt tài chính nặng nề gắn liền với quy mô doanh thu của tổ chức vi phạm.
Những kinh nghiệm từ các quốc gia này cho thấy, việc tuân thủ dữ liệu không chỉ là câu chuyện nội địa mà là điều kiện tiên quyết để doanh nghiệp tham gia sâu vào các chuỗi cung ứng toàn cầu, nơi các đối tác nước ngoài đặt ra những tiêu chuẩn thẩm định khắt khe trước khi ký kết hợp đồng hợp tác.
Dưới góc độ thực thi, luật sư Lưu Xuân Vĩnh, Trọng tài viên Trung tâm Trọng tài Quốc tế Việt Nam (VIAC), chỉ ra rằng nhiều doanh nghiệp vẫn lầm tưởng dữ liệu khách hàng thu thập được trong quá trình giao dịch thông thường có thể tự động sử dụng cho các mục đích thương mại khác như gửi thông điệp quảng cáo hàng loạt. Thực tế pháp lý đòi hỏi mỗi mục đích sử dụng dữ liệu mới đều phải thỏa mãn các điều kiện tương ứng, nếu không toàn bộ cơ sở dữ liệu tích lũy có thể bị buộc tiêu hủy.
Đồng quan điểm, ông Nguyễn Quang Hoàng, Giám đốc An ninh thông tin Tập đoàn MISA, chia sẻ hệ thống giám sát an toàn thông tin của đơn vị này ghi nhận hàng chục nghìn tài khoản khách hàng xuất hiện dấu hiệu lộ lọt mỗi tuần, phản ánh lỗ hổng lớn từ việc quản trị phân quyền nội bộ và nhận thức bảo mật của người sử dụng cuối. Trước thực tế đó, các giải pháp tài chính kết hợp công nghệ như bảo hiểm an ninh mạng đang dần hình thành nhằm giúp doanh nghiệp giảm thiểu tổn thất khi rủi ro xảy ra.
Quản trị dữ liệu trong nền kinh tế số không đơn thuần là bài toán công nghệ hay chi phí tuân thủ, mà còn là thước đo năng lực quản trị chiến lược của người đứng đầu. Khi hành lang pháp lý ngày càng minh bạch và nghiêm ngặt, việc đầu tư bài bản cho hạ tầng bảo mật và tuân thủ pháp luật chính là tấm khiên vững chắc nhất để doanh nghiệp bảo vệ thành quả và vươn tầm quốc tế.